
Mashtrimet në internet po bëhen gjithnjë e më të sofistikuara. Kriminelët kibernetikë nuk kanë gjithmonë nevojë të hakojnë një sistem për të vjedhur të dhëna. Shpesh mjafton t’ju bindin që t’ua jepni vetë.
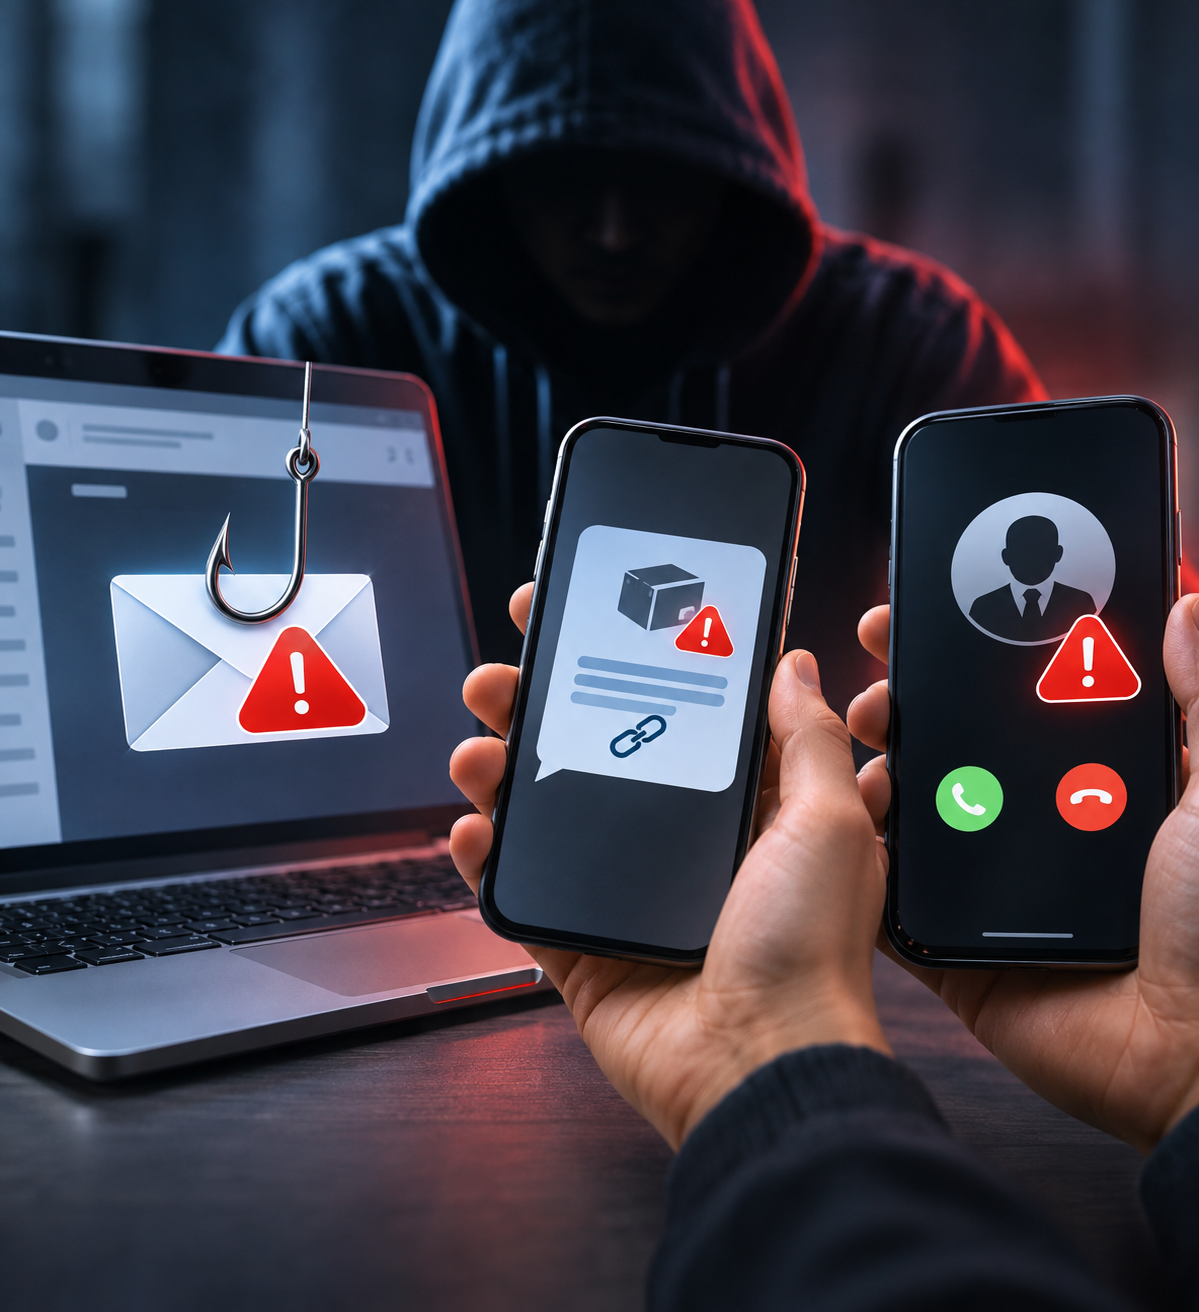
Phishing, Smishing dhe Vishing janë tri forma të mashtrimit që përdorin komunikimin digjital për të fituar besimin e viktimave. Ato kanë të njëjtin qëllim: të vjedhin fjalëkalime, të dhëna bankare, kode sigurie apo informacione personale.
1. Phishing – Mashtrimi përmes emailit
Phishing është një nga format më të përhapura të mashtrimit online. Zakonisht vjen përmes një emaili që duket sikur është dërguar nga banka juaj, një kompani e njohur apo një institucion zyrtar.
Për shembull, mund të merrni një email me mesazhin: “Llogaria juaj bankare do të bllokohet brenda 24 orëve. Klikoni këtu për të verifikuar të dhënat.”
Lidhja ju drejton drejt një faqeje që imiton faqen zyrtare të bankës. Në momentin që vendosni emrin e përdoruesit dhe fjalëkalimin, këto informacione mund të përfundojnë në duart e mashtruesve.
Si ta dalloni? Kontrolloni adresën e dërguesit, gabimet në shkrim, lidhjet e dyshimta dhe kërkesat urgjente për të dhëna personale. Mos u mbështetni vetëm te logoja, pasi ajo mund të kopjohet lehtësisht.
2. Smishing – Mashtrimi përmes SMS-ve
Smishing është një formë phishing që realizohet përmes mesazheve telefonike.
Një shembull i zakonshëm është mesazhi: “Paketa juaj nuk mund të dorëzohet. Përditësoni adresën dhe paguani 1.99 euro për të vazhduar dërgesën.”
Mesazhi mund të duket sikur vjen nga një kompani postare, një bankë apo një shërbim publik. Në të vërtetë, lidhja mund t’ju çojë në një faqe mashtruese që kërkon të dhënat e kartës bankare.
Si ta dalloni? Bëni kujdes nga SMS-të e papritura që kërkojnë pagesa, kode verifikimi apo klikimin e lidhjeve. Kontrolloni porositë dhe njoftimet drejtpërdrejt në aplikacionin ose faqen zyrtare të kompanisë.
3. Vishing – Mashtrimi përmes telefonatave
Vishing është mashtrimi që realizohet përmes telefonatave zanore.
Mashtruesi mund të prezantohet si punonjës banke, policie apo specialist i sigurisë dhe t’ju thotë: “Kemi zbuluar një transaksion të dyshimtë në llogarinë tuaj. Duhet të na tregoni kodin që sapo ju erdhi me SMS për ta bllokuar.”
Në disa raste, mashtruesit përdorin teknologji që falsifikon numrin e telefonit, duke bërë që telefonata të duket sikur vjen nga një institucion i besueshëm. Inteligjenca artificiale mund të përdoret gjithashtu për të imituar zëra.
Si ta dalloni? Mos jepni kurrë fjalëkalime, PIN-e apo kode njëpërdorimëshe gjatë telefonatave të papritura. Nëse dikush pretendon se telefonon nga banka, mbylleni telefonatën dhe kontaktoni vetë bankën përmes numrit të saj zyrtar.
Çfarë kanë të përbashkët këto mashtrime?
Pavarësisht mënyrës së komunikimit, të tria përdorin një teknikë të njohur si inxhinieri sociale, ku mashtruesit manipulojnë emocionet dhe besimin e njerëzve për t’i shtyrë të veprojnë pa menduar.
Zakonisht krijojnë një ndjenjë urgjence, frike apo kurioziteti. Mund t’ju thonë se llogaria do të bllokohet, se keni fituar një çmim apo se dikush po përpiqet t’ju vjedhë paratë.
Si të mbroheni?
- Mos klikoni lidhje të dyshimta në email apo SMS.
- Mos ndani fjalëkalime, PIN-e dhe kode verifikimi me askënd.
- Aktivizoni verifikimin me dy hapa dhe, kur është e mundur, përdorni passkeys.
- Kontrolloni adresat e faqeve përpara se të vendosni të dhëna personale.
- Mos u besoni telefonatave vetëm sepse shfaqin një numër të njohur.
- Nëse dyshoni se keni dhënë të dhëna bankare, kontaktoni menjëherë bankën dhe kërkoni bllokimin e kartës ose llogarisë së rrezikuar.
Mbani mend: mashtrimet më të rrezikshme nuk duken gjithmonë si mashtrime. Ndonjëherë ato vijnë me logon e bankës suaj, me emrin e një kompanie të njohur apo me zërin e dikujt që duket i besueshëm.
Në botën digjitale, disa sekonda verifikim mund t’ju kursejnë humbjen e kursimeve dhe të dhënave personale.
