
Vetëm pak javë pasi Mark Zuckerberg prezantoi agjentin e inteligjencës artificiale Muse, duke deklaruar se ishte ndërtuar me privatësinë dhe sigurinë si prioritete, një investigim i ri ka ngritur shqetësime serioze mbi mbrojtjen e të dhënave të përdoruesve. Sipas Ars Technica, studiuesit e kompanisë së sigurisë kibernetike Claroc zbuluan një dobësi në funksionin e shpërndarjes së bisedave, që mundësonte gjetjen e mijëra lidhjeve me informacione potencialisht konfidenciale.
Problemi lidhej me funksionin Share, përmes të cilit përdoruesit mund të krijonin një link për të ndarë bisedat e tyre me Muse. Këto adresa përmbanin titullin e bisedës dhe një kombinim karakteresh rastësore. Megjithatë, studiuesit zbuluan se adresat mund të gjendeshin përmes regjistrave publikë të kërkimeve DNS, duke identifikuar mbi 6,800 lidhje të krijuara nga platforma. Kjo nuk nënkupton se të gjitha bisedat private të përdoruesve ishin të ekspozuara, por se bisedat e shpërndara përmes këtyre lidhjeve mund të zbuloheshin nga persona të tjerë.
Mes materialeve të aksesueshme, studiuesit raportuan se gjetën dokumente mbi të ardhurat e kompanive, aplikime për kredi, transaksione bankare, informacione financiare personale dhe kalendarë të brendshëm pune. “Mendonim se mbledhja e këtyre të dhënave do të kërkonte shumë përpjekje. Në fakt, mjaftoi një kërkim i vetëm”, deklaruan studiuesit, duke theksuar lehtësinë me të cilën mund të identifikoheshin lidhjet.
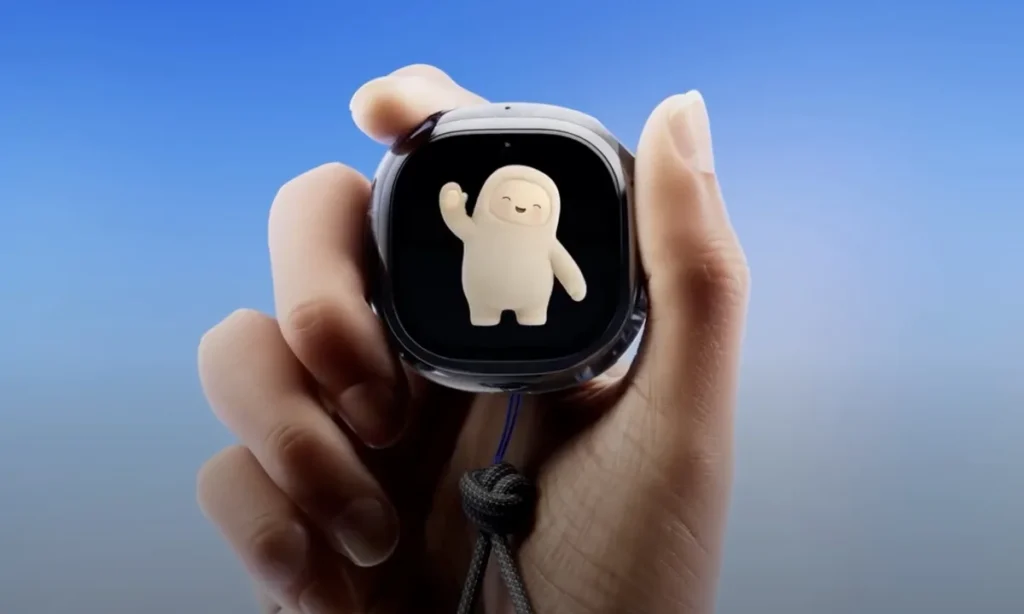
Lexo edhe: Meta Muse Charm, kur inteligjenca artificiale shndërrohet në një “Tamagotchi” që e mban në çelësa
Pas publikimit të gjetjeve, Meta i konfirmoi Ars Technica se kishte çaktivizuar funksionin problematik. Megjithatë, incidenti vjen pas raportimeve të tjera mbi mënyrën se si Muse përpunon dhe ruan informacionet personale, përfshirë të dhëna rreth miqve dhe familjarëve të përdoruesve.
Rasti rikthen në vëmendje një nga sfidat më të mëdha të inteligjencës artificiale: sa të sigurta janë informacionet që u besojmë asistentëve AI? Ndërsa këto sisteme integrohen gjithnjë e më shumë në jetën personale dhe profesionale, ekspertët paralajmërojnë se edhe një funksion i thjeshtë, si shpërndarja e një bisede, mund të krijojë rreziqe serioze për privatësinë nëse nuk është projektuar me mekanizmat e duhur të sigurisë.
Burimi: Futurism, bazuar në raportimet e Ars Technica dhe investigimin e Claroc. Artikulli është përshtatur nga materiali i dhënë.
